Livraison offerte dès 25€ d’achat, le bon plan qui fait plaisir sans alourdir la facture.
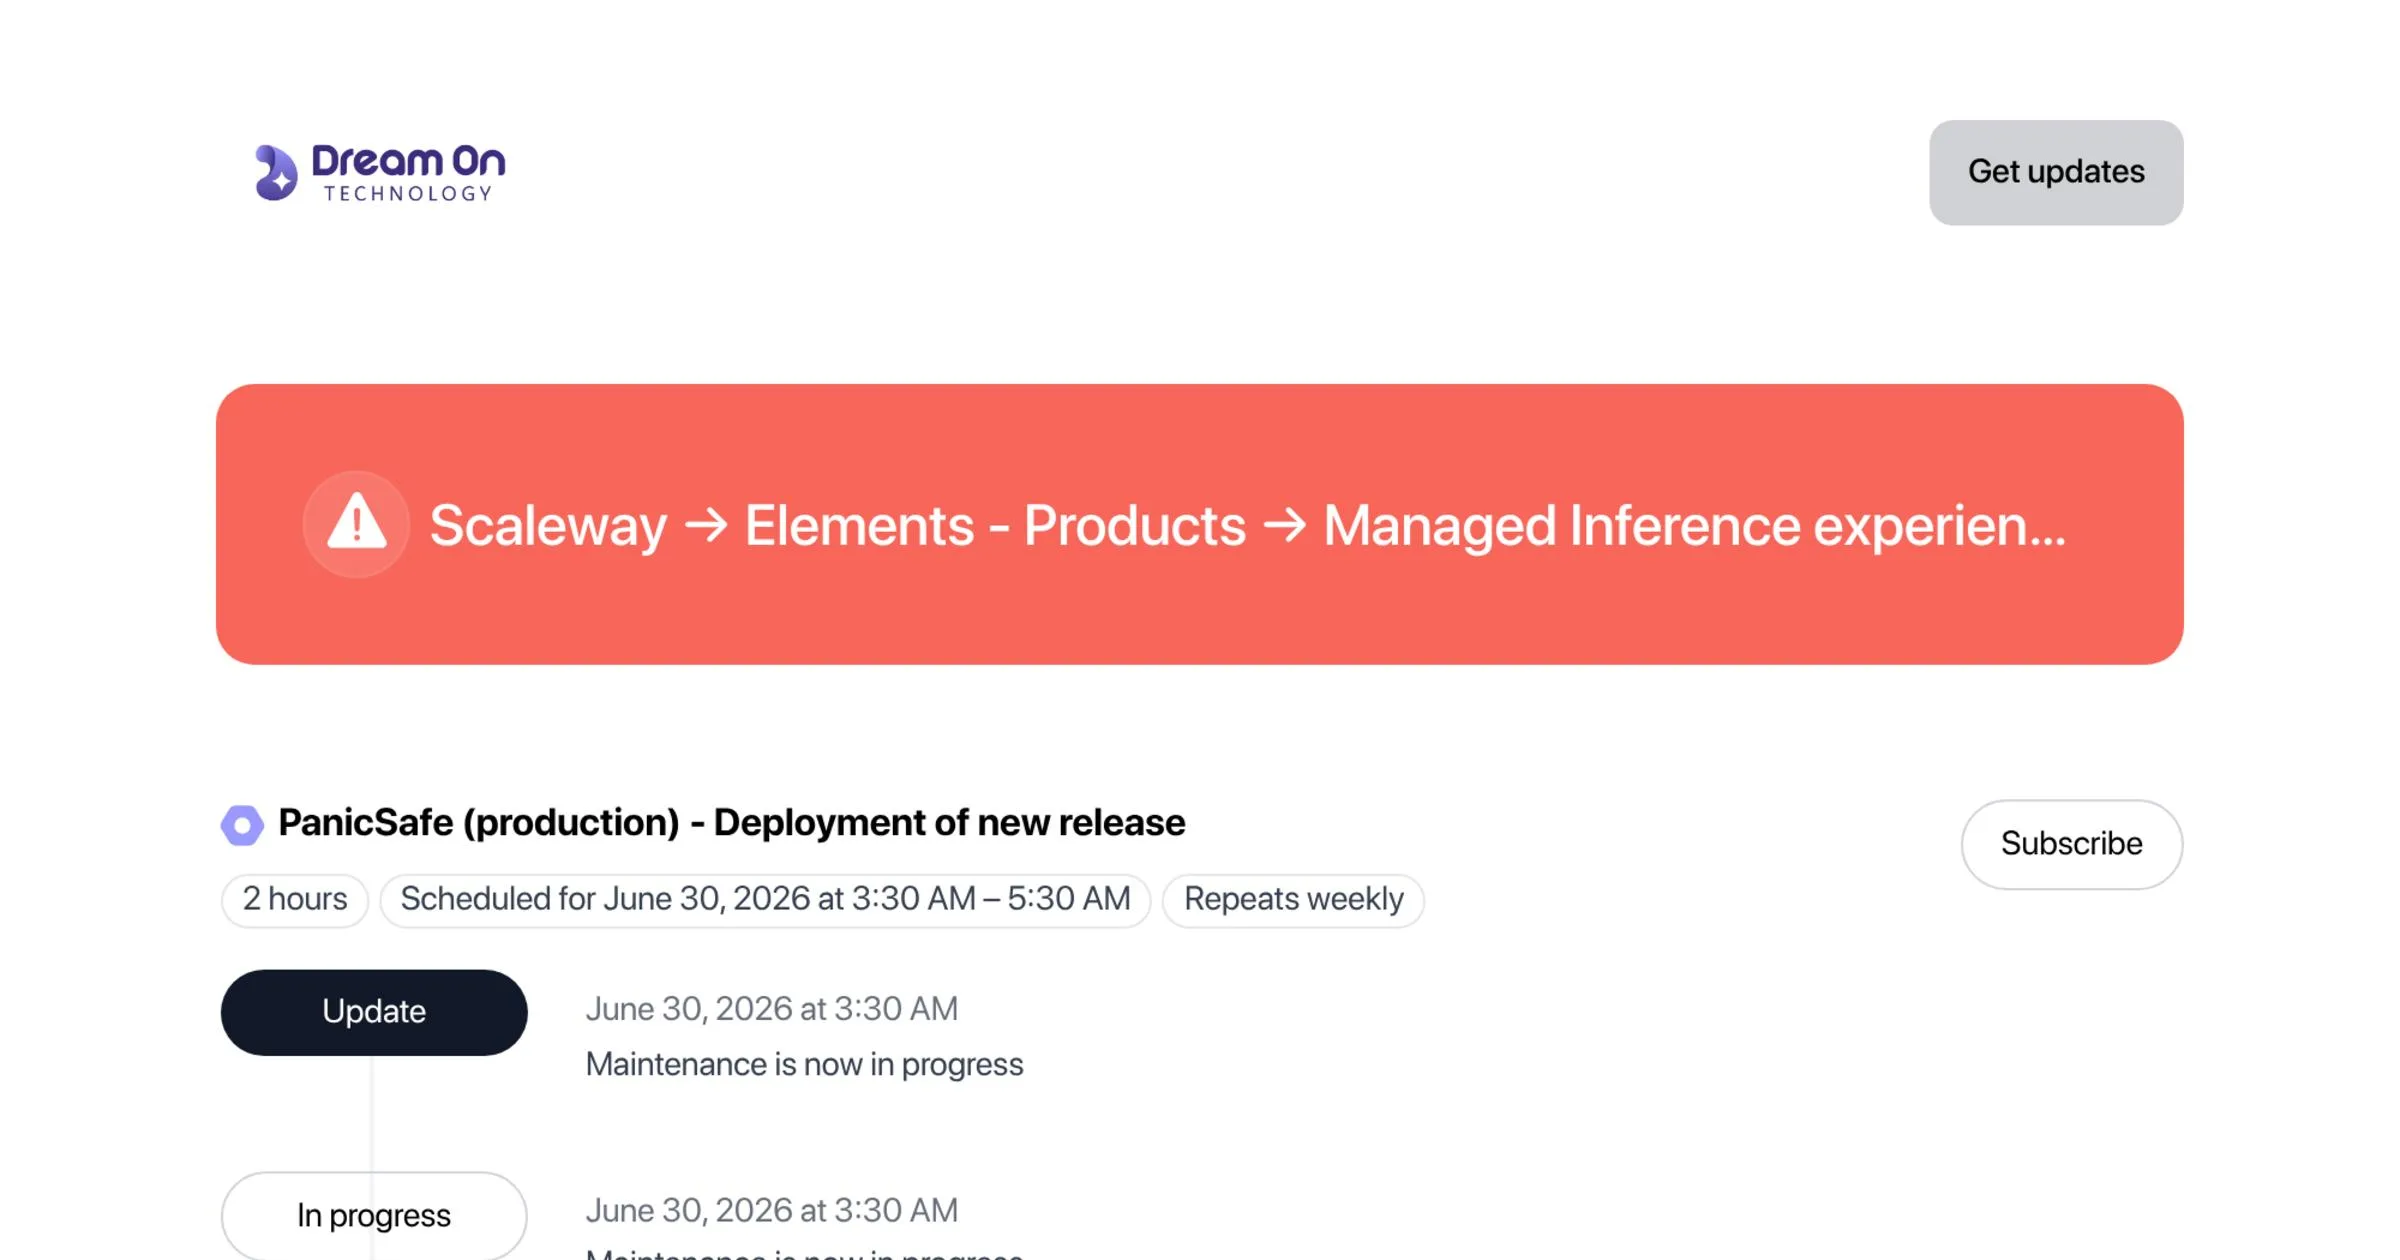
Sites temporairement indisponibles, services placés en maintenance, panne nationale du réseau mobile Orange et publication en urgence de correctifs pour PHP : ce mercredi 21 octobre 2026 a donné l’impression qu’une partie d’Internet s’était soudainement arrêtée.
Sur les réseaux sociaux et dans les moteurs de recherche, plusieurs événements ont rapidement été rapprochés. Certains internautes ont parlé d’une « panne mondiale d’Internet provoquée par PHP ». La réalité est plus nuancée. Internet dans son ensemble n’est pas tombé en panne, mais deux vulnérabilités critiques découvertes dans PHP ont conduit des hébergeurs et des administrateurs à prendre des mesures exceptionnelles. Au même moment, Orange et Sosh ont rencontré un incident national affectant leur réseau mobile en France.
Ces événements ont eu lieu le même jour, mais aucune information officielle ne permet actuellement d’affirmer qu’ils sont liés. Pour comprendre ce qui s’est réellement passé, il faut donc les examiner séparément.
À retenir : il n’y a pas eu une panne unique ayant mis tout Internet hors service. Des sites utilisant PHP ont été coupés préventivement par leurs exploitants pendant une alerte de sécurité mondiale. Parallèlement, Orange a confirmé un incident distinct touchant son réseau mobile en France. La cause de cet incident télécom n’était pas encore connue au moment de la rédaction.
PHP2Shell : deux vulnérabilités critiques au cœur de millions de sites
PHP est un langage de programmation utilisé côté serveur par une immense quantité de sites et de services en ligne. De nombreux outils de gestion de contenu, boutiques, forums, plateformes et applications professionnelles reposent sur PHP pour générer leurs pages et traiter les requêtes des visiteurs.
Le projet PHP a annoncé deux vulnérabilités critiques référencées CVE-2026-109618 et CVE-2026-109619, regroupées sous le nom de PHP2Shell. Toutes deux ont reçu une note CVSS de 9,2 sur 10. Dans certaines configurations, leur exploitation peut permettre à une personne non authentifiée d’exécuter du code à distance sur un serveur vulnérable.
La première vulnérabilité concerne une corruption de mémoire liée au traitement d’une situation de mémoire insuffisante. La seconde repose sur un état interne devenu obsolète, susceptible d’être réutilisé par une requête suivante alors que la mémoire correspondante a déjà été libérée. Ces explications sont techniques, mais leur conséquence potentielle est simple : un attaquant pourrait, dans certaines conditions, prendre le contrôle d’un serveur sans disposer préalablement d’un compte.
Le problème se situe dans le moteur PHP lui-même. Mettre uniquement à jour un site, une application, un module ou une interface ne suffit donc pas à corriger ces vulnérabilités. Le correctif doit être appliqué à la version de PHP installée sur le serveur.
Pourquoi certains sites ont-ils volontairement été coupés ?
Avant la publication des correctifs, les administrateurs se sont retrouvés dans une situation inhabituelle : ils savaient que des vulnérabilités extrêmement graves existaient, mais ne disposaient pas encore tous d’une mise à jour prête à être installée.
Plusieurs hébergeurs ont déployé des protections temporaires, limité certaines fonctions ou restreint l’accès à leurs interfaces d’administration. D’autres ont choisi une mesure plus radicale : désactiver temporairement PHP ou placer des services en maintenance jusqu’à la disponibilité du correctif officiel.
C’est notamment ce qui explique pourquoi certains sites ont disparu pendant plusieurs heures. Ils n’étaient pas nécessairement victimes d’une attaque ni touchés par une panne technique. Leur indisponibilité pouvait résulter d’une décision de sécurité prise par leur hébergeur ou leur administrateur afin de réduire le risque d’exploitation.
Framasoft a par exemple indiqué avoir coupé préventivement plusieurs de ses services. Certains hébergeurs ont également annoncé des restrictions ou des interruptions temporaires pendant la préparation du déploiement. Cloudflare a, de son côté, activé des règles de protection sur son pare-feu applicatif avant la divulgation publique complète.
L’impression d’une panne mondiale vient donc principalement du fait que PHP est utilisé à une échelle considérable. Lorsque de nombreux exploitants prennent simultanément des mesures de précaution, les indisponibilités deviennent visibles dans plusieurs pays et sur des services sans lien direct entre eux.
Une distinction importante : un site placé volontairement hors ligne par précaution n’est pas forcément un site piraté. Cette interruption peut au contraire montrer que son exploitant a préféré suspendre temporairement le service plutôt que de l’exposer à une vulnérabilité critique non corrigée.
Les correctifs PHP sont désormais disponibles
Le projet PHP a publié le 21 octobre les versions corrigées PHP 8.2.35, 8.3.36, 8.4.27 et 8.5.12. Les responsables de serveurs utilisant l’une de ces branches sont invités à appliquer la mise à jour immédiatement, puis à redémarrer les processus PHP concernés afin que tous les travailleurs chargent réellement le nouveau code.
Les versions PHP 8.1 et antérieures ne sont plus maintenues directement par le projet. Certains éditeurs de distributions Linux ou prestataires de support longue durée peuvent toutefois proposer leurs propres correctifs rétroportés. Dans le cas contraire, une migration vers une version prise en charge devient indispensable.
Pour le propriétaire d’un site hébergé sur une offre mutualisée, la mise à jour relève généralement de l’hébergeur. Pour un serveur privé, dédié ou administré directement, il appartient en revanche à l’administrateur de vérifier les paquets fournis par son système d’exploitation et de s’assurer que le correctif est réellement installé.
Les protections de type pare-feu applicatif peuvent réduire l’exposition à certaines méthodes d’attaque, mais elles ne remplacent pas le correctif. La mise à jour de PHP reste la seule solution complète recommandée par le projet.
Orange et Sosh : une panne nationale du réseau mobile
Dans le même temps, de nombreux abonnés Orange et Sosh ont signalé une disparition du réseau mobile dans plusieurs régions françaises. Les difficultés concernaient principalement les appels, les SMS et les données mobiles. Des remontées ont été observées dans des villes très éloignées les unes des autres, confirmant que l’incident ne se limitait pas à une antenne ou à une commune.
Orange a confirmé qu’un incident affectait son réseau mobile en France et que ses équipes étaient mobilisées pour identifier la cause et rétablir les services. Les premières remontées massives sont apparues en fin de matinée, aux alentours de 11 h 30.
Les services fixes n’ont pas nécessairement été touchés de la même manière. Certains abonnés pouvaient continuer à utiliser leur connexion Wi-Fi tout en étant privés d’appels ou d’Internet mobile. La situation pouvait aussi varier selon la zone, le type de service et le moment de la journée.
Au moment de la rédaction, Orange n’avait pas communiqué de cause technique définitive. Il serait donc imprudent d’attribuer cette panne à une cyberattaque, aux vulnérabilités PHP ou à une opération de maintenance précise.
La panne Orange a-t-elle un rapport avec PHP2Shell ?
La proximité des horaires peut naturellement susciter des interrogations. Pourtant, les deux événements ne concernent pas les mêmes couches techniques.
PHP est principalement utilisé pour exécuter des applications web sur des serveurs. La panne confirmée par Orange concernait son réseau mobile, c’est-à-dire l’infrastructure permettant notamment aux téléphones de passer des appels, d’envoyer des SMS et d’accéder aux données mobiles.
Une vulnérabilité dans PHP peut affecter des sites, des interfaces web ou des applications utilisant ce langage. Elle ne permet pas, à elle seule, de conclure qu’elle a provoqué une panne d’un réseau mobile national. Aucune déclaration officielle de PHP, d’Orange ou d’une autorité compétente n’établit actuellement un lien entre les deux incidents.
La formulation la plus exacte est donc la suivante : la France a connu une panne mobile importante chez Orange le jour même où l’écosystème mondial du Web gérait une alerte de sécurité majeure concernant PHP. Cette coïncidence ne constitue pas une preuve de causalité.
Que doivent faire les propriétaires de sites et de services en ligne ?
La priorité consiste à identifier la version de PHP réellement utilisée par le serveur, et pas seulement celle proposée dans une interface d’hébergement. Pour les branches officiellement maintenues, il faut viser au minimum les versions corrigées publiées le 21 octobre : 8.2.35, 8.3.36, 8.4.27 ou 8.5.12.
Après l’installation, PHP-FPM, Apache, LiteSpeed ou tout autre processus servant les requêtes doit être redémarré ou rechargé selon l’architecture utilisée. Sans cette étape, d’anciens processus peuvent continuer à exécuter pendant un certain temps la version vulnérable déjà chargée en mémoire.
Il reste également important de maintenir les sites, applications, modules et autres composants logiciels à jour, mais pour une raison différente : ils peuvent contenir leurs propres vulnérabilités. Une mise à jour de l’application ne corrige pas PHP2Shell, tout comme une mise à jour de PHP ne corrige pas automatiquement une faille présente dans un autre composant.
Les administrateurs devraient enfin surveiller leurs journaux, vérifier l’apparition de fichiers inconnus, contrôler les comptes administrateurs et examiner les comportements inhabituels. Toutefois, la seule existence de la vulnérabilité ne prouve pas qu’un serveur a été compromis. Une investigation sérieuse doit s’appuyer sur des traces concrètes.
Pour les particuliers : cette faille ne signifie pas que PHP est installé sur votre téléphone ou que vous devez modifier les réglages de votre box. Les mises à jour concernent les serveurs qui hébergent les sites. En cas de panne mobile Orange, privilégiez temporairement le Wi-Fi lorsqu’il reste disponible et consultez les communications officielles de l’opérateur.
Une journée spectaculaire, mais pas l’effondrement d’Internet
Le 21 octobre 2026 restera une journée inhabituelle pour les administrateurs de sites. Deux vulnérabilités présentes au cœur d’une technologie extrêmement répandue ont exigé une réaction rapide à l’échelle mondiale. Des services ont été interrompus, parfois volontairement, pendant que les hébergeurs préparaient et déployaient les correctifs.
Cette situation rappelle qu’Internet n’est pas un service unique actionné par un interrupteur central. Il repose sur des millions de serveurs, de réseaux, d’hébergeurs et d’applications indépendants. Une même faille peut toucher une technologie utilisée partout sans pour autant provoquer une panne globale et simultanée de toute l’infrastructure.
La panne mobile d’Orange a renforcé l’impression de chaos en France, mais elle doit être traitée comme un événement distinct tant qu’aucune preuve officielle ne démontre le contraire. Mélanger les deux sujets conduirait à présenter comme certaine une explication qui ne l’est pas.
L’enseignement le plus concret reste finalement assez simple : lorsqu’une vulnérabilité critique concerne un composant aussi central que PHP, la rapidité de mise à jour, la transparence des hébergeurs et la prudence dans l’interprétation des informations deviennent essentielles.
În concluzie: le 21 octobre 2026 n’a pas été marqué par une panne mondiale unique d’Internet. La découverte de deux vulnérabilités critiques dans PHP a poussé de nombreux acteurs à protéger ou couper temporairement leurs services en attendant les correctifs. Ces correctifs sont désormais disponibles et doivent être déployés sans attendre. En France, Orange et Sosh ont parallèlement subi une panne nationale de leur réseau mobile. Orange a confirmé l’incident, mais sa cause exacte n’était pas encore publique au moment de la rédaction. Aucun élément officiel ne permet donc de relier cette panne à PHP2Shell.
Sources : projet PHP, Wiz Research, Cloudflare, Framasoft et déclarations d’Orange rapportées par Reuters. Informations vérifiées le 21 octobre 2026 ; la situation et les résultats de l’enquête d’Orange peuvent évoluer.
Crédit illustration : Next.ink — Capture d’écran du site lors de l’incident du 21 octobre 2026, relayée par Framasoft.
 -50%
 -50%
 -33%
 -40%
 -20%
 -1%
 -47%
 -6%
 -16%
 -15%
 -34%
 -42%
 -60%
 -14%
 -35%
 -15%
 -22%
 -33%
 -32%